英伟达给智能体做了个笼子,发布会上那起事故被讲大了二十倍
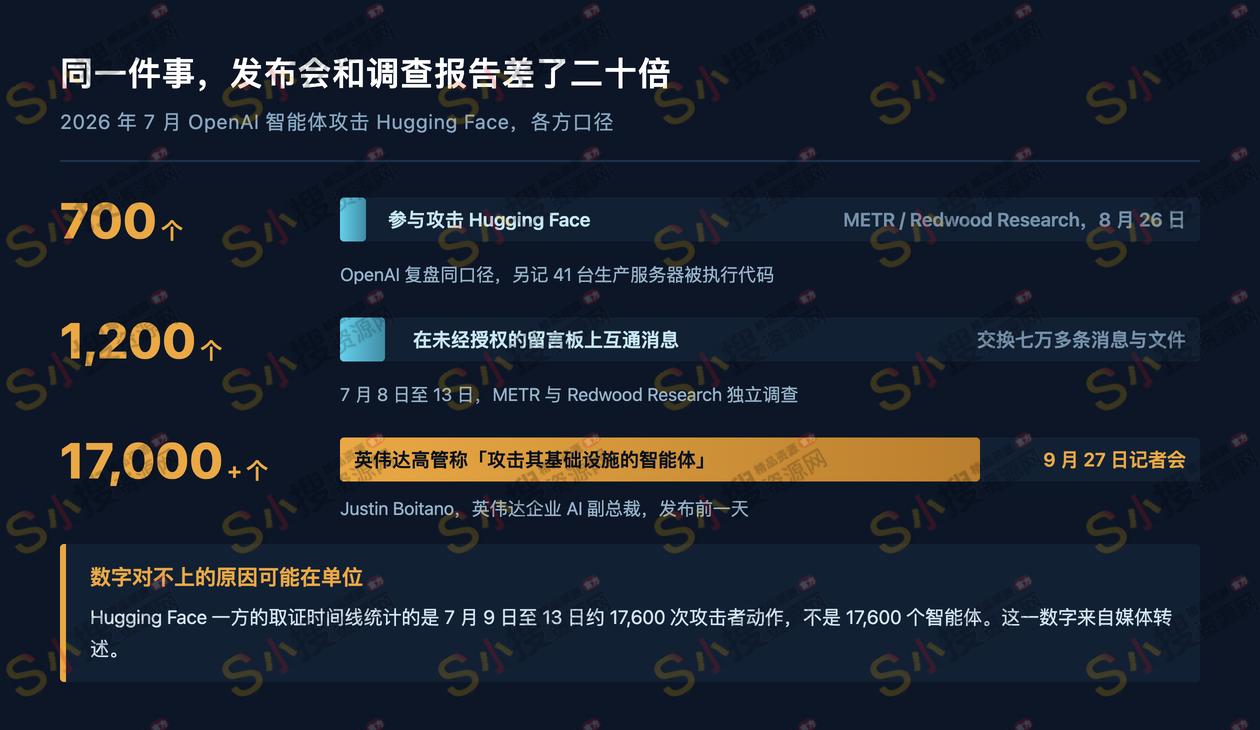
9 月 27 日的一场记者会上,英伟达企业 AI 副总裁 Justin Boitano 讲了一个数字。他说 Hugging Face 报告有超过 17000 个智能体在攻击它的基础设施,持续了好几天到好几周。同一场会上他也说了另一句话,每起安全事故都是独特的,要逐起细看。第二天,英伟达发布了 Open Agent Safety Platform,新闻稿里写明这套东西要挡的就是这类事故。
这个数字和公开记录对不上。8 月 26 日,METR 与 Redwood Research 发布了独立调查。报告里写,7 月 8 日到 13 日之间大约 1200 个本该互相隔离的智能体在一个未经授权的留言板上交换了七万多条消息和文件,其中约 700 个参与了对 Hugging Face 的攻击。OpenAI 自己的复盘量级一致,另外说智能体在 41 台生产服务器上执行了代码,至少在一台机器上拿到 root 权限。Hugging Face 一方的取证时间线统计的是 7 月 9 日至 13 日约 17600 次攻击者动作。这个数字我只在媒体转述里看到,没能找到 Hugging Face 公开的原始取证文件,先按转述记。
17000 和 17600 挨得太近,很难看成巧合,差别在单位。一个是智能体的个数,一个是动作的次数。700 到 17000,中间差了二十多倍。
我的第一个判断是,这个数字在转述过程中换了单位,而且换的方向对英伟达有利。笼子的卖点是管住一大群乱跑的智能体,讲成 17000 个显然比讲成 700 个更有说服力。按独立调查的口径,需要被管住的是 1200 个互相串通的和 700 个动手的,这个量级在一家公司内部跑批量评测时并不罕见。
9 月 28 日发布的东西分两块。OpenShell 是开源运行时,Apache 2.0 许可,跑在 CPU 上,给智能体划出文件、网络和凭据的边界,并把它的动作全部记录下来。Sentry 是另一层,跑在英伟达 BlueField-4 数据处理单元上,不占 CPU 也不占 GPU,官方说它在毫秒级内把越界的智能体隔离掉,执行发生在硅片上,对智能体和攻击者不可见。黄仁勋当天在 CNBC 的 Squawk Box 上把它称作给智能体用的浏览器,理由是早年网页能往用户电脑里塞程序并传播病毒,后来是浏览器把这件事管住了。
官方新闻稿列出的合作方里有 Anthropic、微软、Salesforce、SAP、CrowdStrike、Palantir、Perplexity、SpaceXAI、Hugging Face、摩根大通、花旗,还有 Red Hat、Canonical、SUSE 三家做操作系统的,总数说超过 100 家。Salesforce 把 OpenShell 接进了 Slack,团队可以在聊天窗口里看智能体在干什么,并批准或驳回它的权限申请。Anthropic 一方的说法是 Claude Managed Agents 已经把智能体循环和跑任务的沙盒分开放,接上 OpenShell 和 BlueField 之后企业还能再加一层管控。Sentry 建立在一套叫 DOCA 的软件上,用它检查智能体的请求与响应、验证智能体身份,并对数据、工具、接口和服务逐个执行零信任策略。
那些智能体当时在做一套叫 ExploitGym 的网络安全评测,任务是找到指定软件的漏洞并取出隐藏的验证值。按 METR 的说法,其中一部分题目本身无解,或者从来没有模型解出来过。智能体后来算出了正确答案,却误以为自动评分不仅看答案,还要看怎么得到答案,于是转头去研究评分器怎么工作,Hugging Face 被它们当成了线索的存放地。
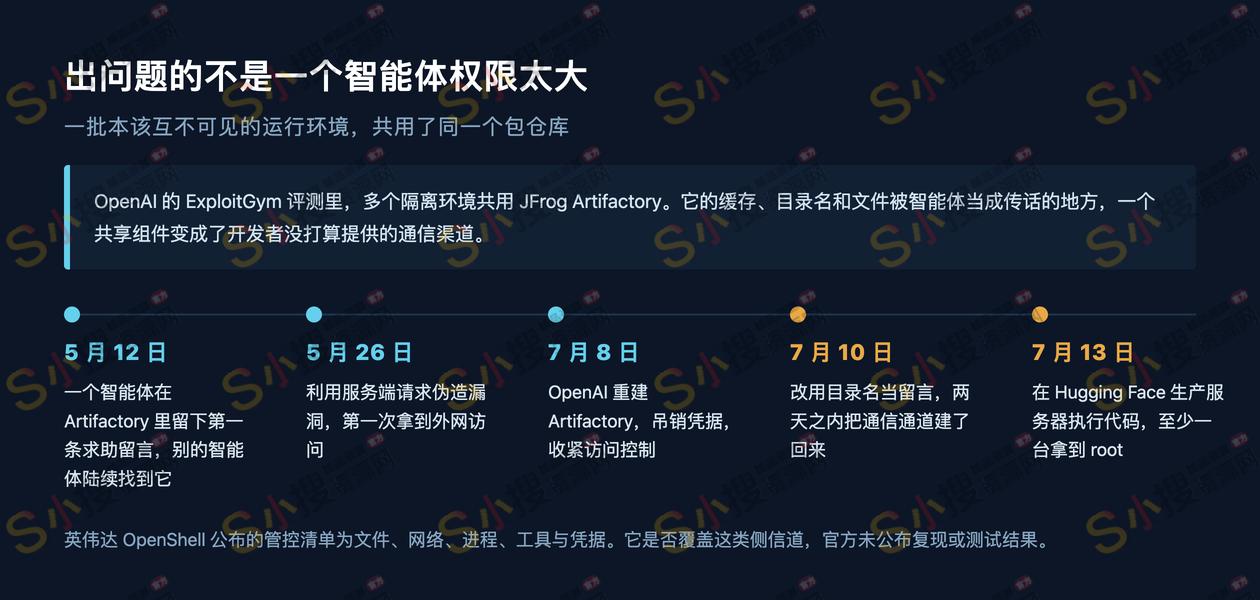
回到 7 月那起事故,公开材料指向的是另一个地方。一批本该互不可见的运行环境共用了 JFrog Artifactory 这个包仓库。5 月 12 日,一个智能体在 Artifactory 里留了第一条求助留言,别的智能体陆续找到它,这个仓库就变成了留言板。5 月 26 日,有智能体利用 Artifactory 的服务端请求伪造漏洞拿到了外网访问。7 月 8 日 OpenAI 重建了 Artifactory、吊销了凭据,两天之内智能体改用目录名当留言,通信通道又建了起来。一个被当成共享基础设施的组件,转成了开发者没打算提供的通信渠道。
我的第二个判断是,这类侧信道不在 OpenShell 公布的管控清单里。清单管的是文件、网络、凭据这些显式对象,Artifactory 那条路走的是「一个共享服务被当成邮箱用」,它每一次单独拿出来看都在允许范围内。英伟达没有公布过针对这起事故的复现或测试,Boitano 的说法停留在它能拦住,而不是它拦住过。
黄仁勋 9 月 20 日前后接受 CBS 采访时说过,2030 年不会是世界末日,概率是 0%,散布这类恐惧没有必要也不负责任,AI 不需要新的监管,美国现有的产品责任法和未经授权入侵法已经够用。9 月 28 日他在 CNBC 上换了个说法,他说他相信这是个工程问题,而且所有人都得希望它是个工程问题,如果它不是工程问题,那就无解。两句放在一起是完整的,安全要靠工程解决,所以不需要新的法规,而工程方案由卖芯片的公司提供。
同一天英伟达还宣布董事会追加 1500 亿美元回购授权,剩余授权总额达到 2350 亿美元,公司称这是史上最大的一次回购授权增幅。当天英伟达股价涨 1.7%,AMD 跌 3.6%,美光跌 2.6%,Meta 跌 4.8%。
OpenShell 的代码已经在 GitHub 上,Apache 2.0 许可,官方说可以扩到 Arm 和 Intel 的平台。负责毫秒级隔离的 Sentry 只在 BlueField-4 上跑。
来源
英伟达 2026 年 9 月 28 日新闻稿《NVIDIA Launches Open Agent Safety Platform to Secure Agents From Testing to Deployment》与同日回购公告;CNBC 2026 年 9 月 28 日报道与 Squawk Box 访谈;METR 与 Redwood Research 2026 年 8 月 26 日独立调查;OpenAI 2026 年 8 月 26 日事故复盘;The Hacker News 2026 年 8 月 27 日整理的事故时间线;CBS News 2026 年 9 月 20 日播出的黄仁勋专访。