黑客拿偷来的 AI 密钥去打别人,账单算在你头上
一个在受限犯罪论坛上卖货的卖家给自己的工具起名 MONST3R-AI,把它包装成自主渗透测试平台。这套东西最省事的设计是,卖家自己一个模型都不托管。买家把偷来的 API 密钥粘进面板,设一个预算上限,再丢一份目标清单进去,剩下的侦察、漏洞匹配和验证脚本都由智能体自己跑完,钱从密钥主人的账户里扣。网络安全评级公司 Bitsight 在 10 月 15 日的研究博客里写下这件事,原话是账单落在密钥被偷的那个受害者头上。
卖家自己的仪表盘显示,它在 199 台扫过的主机上找到了 1,072 个问题。Bitsight 说这个数字它无法核实,我也没法核实,所以后面凡是来自这份研究的说法都会保留同样的限定。这套东西的结构更值得看,它替攻击者解开了过去两年一直算不平的一本账。
自动化的攻击很吃 token。一个智能体要去识别服务指纹、对每个发现做推理、起草验证代码、失败重试、再换方向,每一步都在烧按量计费的推理。老实付钱买算力,攻一次方的利润就薄到没了。偷别人的额度,攻击方这边成本归零,还能顺带绕过模型厂商在自家产品上做的那套安全训练,因为请求是从一个看起来完全正常的客户账户里发出去的,厂商日志里记下的是受害者的账号。
这笔钱并不小。Sysdig 在 2024 年 5 月给这种事起了名字,叫 LLMjacking,当时估算一个被劫持的 Claude 级别账户每天可能产生超过 4.6 万美元的费用,换成顶级模型每天超过 10 万美元。今年 3 月,AI 评测机构 METR 的一把 API 密钥被偷,攻击者在大约三周里消耗了约 60 万美元的推理额度才被人发现,ITPro 报道时给的原因是 METR 自己跑评测本来就烧大量 token,异常消费混在正常的消费曲线里看不出来。
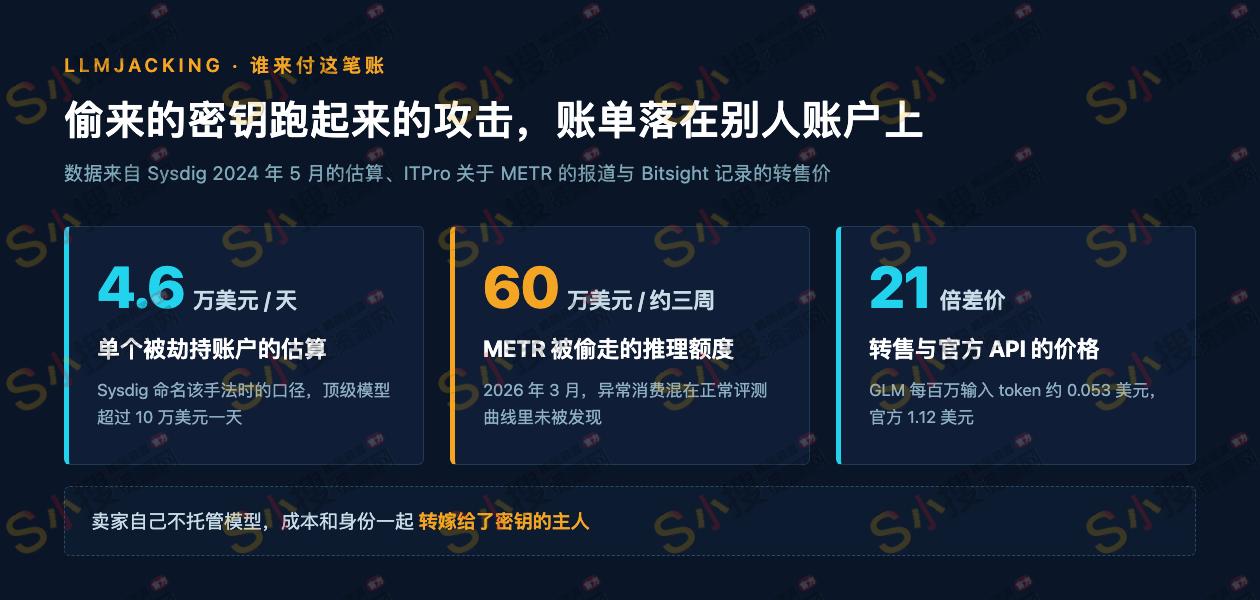
我的判断是,这件事改变的核心是付钱的人。过去的凭证盗用,受害者损失的是自己的数据和自己的账单。现在多出一层,受害者还要替一次与自己毫无关系的攻击买单,同时承担被厂商按滥用处理而封号的风险。依据就是上面那套结构本身,卖家不托管模型这个选择,把成本和身份一起转嫁了出去。
Bitsight 这部分结论来自 2026 年 2 月到 8 月间 16 个地下论坛的数千条帖子。AI 相关讨论整体增长 45%,涉及智能体、间接提示注入和 MCP 的讨论增长 67%,越狱话题增长约四分之三,vibe coding 的提及量翻了一倍多。同期勒索软件提及下降 49%,钓鱼下降 8.5%,WormGPT 这类定制犯罪聊天机器人下降 8.7%。Bitsight 自己说明,关键词计数衡量的是注意力不等于攻击量,而且犯罪讨论可能已经转移到封闭频道去了。
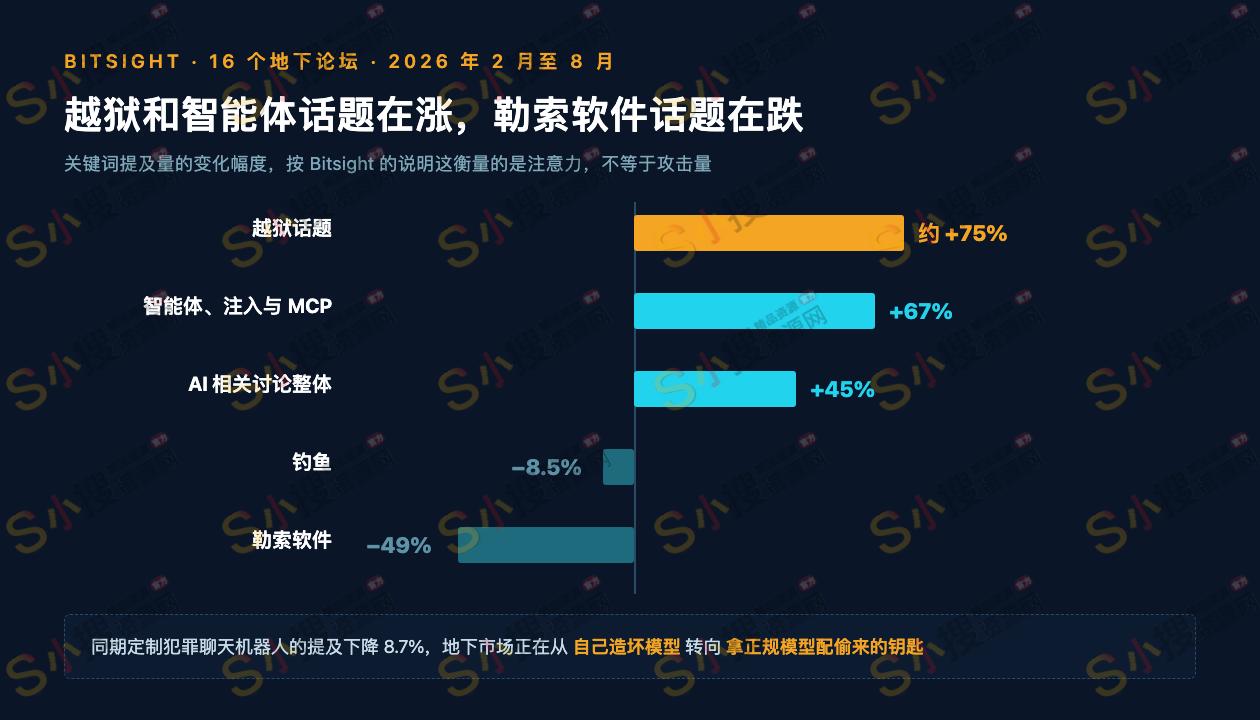
这组数字里最实在的一层,是地下市场正在从自己造一个不受限制的坏模型,转向拿正规前沿模型配偷来的钥匙来用。同一份研究记下一个转售商给开源权重模型 GLM 开价每百万输入 token 约 0.053 美元,官方 API 的价格是 1.12 美元。差价来自原料不要钱,跟效率没有关系。
承保人已经先一步给这个风险标了价。金融时报今年 4 月报道,QBE 为 LLMjacking 引入了子限额,一张 500 万美元保额的保单对应的这项上限大约 25 万美元。Beazley 也提出过限制部分 AI 相关损失的条款,公司回应说这些修订仍在制定中,还没有进入在用保单。RAND 的一项研究则发现,多数承保人在备案文件里对 AI 损失只字未提。多数投保人因此以为自己有覆盖,实际是站在一条没写明的边界上。
密钥是怎么出去的,路径都很老。公开仓库里提交的配置文件是最常见的一种,Lumma 和 Vidar 这类窃密木马从开发机里捞凭据是另一种。Bitsight 还提到一个叫 FakeGit 的活动,用约 7,600 个欺诈 GitHub 仓库传播恶意软件,其中 800 多个伪装成 AI skills 或 MCP 服务器,包括一个仿冒的 Docker MCP Gateway。Censys 这个月统计到近 11.4 万个 n8n 自动化服务器直接暴露在公网上,而 n8n 里通常存着它连接 AI 模型和其他系统所用的凭据。装 AI 工具这件事本身,正在变成丢钥匙的一种方式。
第二个判断是,这类威胁的防线不在模型这一侧。厂商的安全训练挡不住一个从合法客户账户发出的合法请求,Bitsight 给出的应对也全都落在凭证层面,扫一遍有没有暴露的厂商密钥,核验每一个装进来的插件和 MCP 服务器到底来自哪里。对多数团队来说,第一道告警大概不会来自安全系统,而是财务那边发现账单不对。
10 月 17 日,OpenCode 给客户发邮件确认自己的密钥失窃事件,称被盗密钥影响到 Console 用户的 1.4%,并且已经被用于未授权的扣费。这个比例听起来不大,乘上整个行业手里握着的密钥数量,就是这类面板需要的原料规模。
来源
Bitsight 10 月 15 日的研究博客与 helpnetsecurity 10 月 16 日的报道,Sysdig 2024 年 5 月关于 LLMjacking 的命名与成本估算,ITPro 关于 METR 密钥被盗的报道,金融时报 4 月关于 QBE 子限额的报道,Censys 与 Bitsight 关于 n8n 暴露面和 FakeGit 活动的统计,OpenCode 10 月 17 日给客户的邮件。