美国银行加了一千人来补 AI 挖出的漏洞,账单两亿多美元
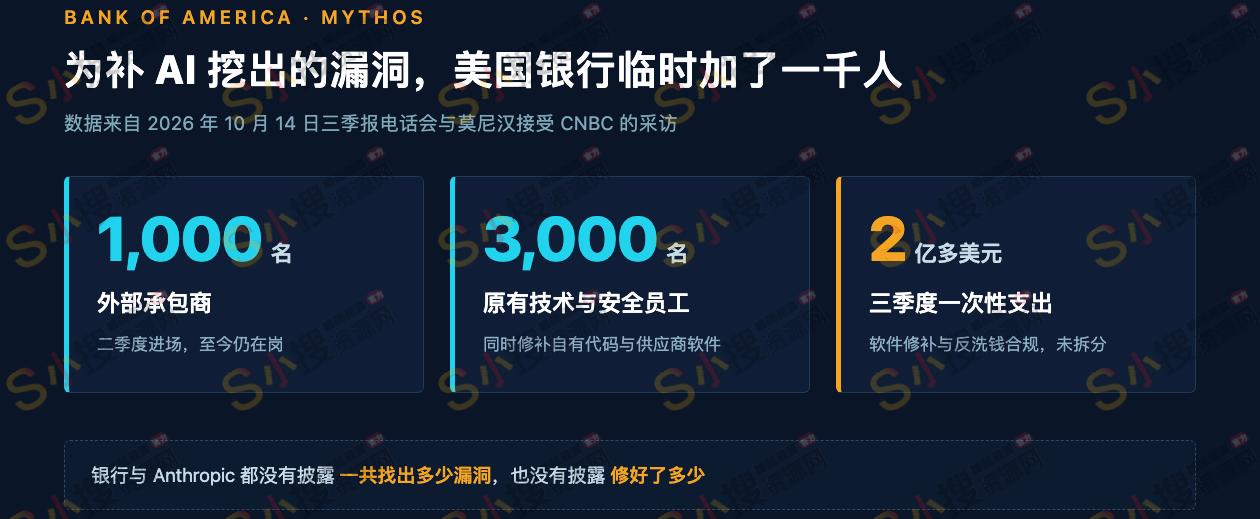
10 月 14 日盘后,美国银行公布三季报。CEO 布赖恩·莫尼汉当天接受 CNBC 采访时给了一个此前没人给过的数字,银行今年二季度临时招了一千名外部承包商,跟原本负责这块的约三千名员工一起补软件漏洞,这些人到现在还在。他在分析师电话会上把这笔钱说成"两亿多美元以上",跟反洗钱合规的支出放在一起,没有拆开。
要补的漏洞来自 Anthropic 的模型 Mythos。它今年 4 月通过 Project Glasswing 计划开放给一批经过审核的机构,首批 12 家里有 AWS、苹果、思科、谷歌、摩根大通、微软、英伟达和 Palo Alto Networks,6 月初扩到约 150 家、15 个以上国家。Anthropic 给它的定位是找漏洞,给它一份代码,它能自己判断哪里有可利用的缺陷,还能把攻击路径写出来。
莫尼汉的原话是,前沿模型出来以后,"我们很多人坐下来商量,怎么尽快过关"。修补范围包括银行自己的代码,也包括它从供应商那里买来的软件。至于一共找出多少漏洞、修好了多少,银行没有公布,Anthropic 也没有。
开源那一侧的数字倒是公开的。Anthropic 的披露面板显示,截至 10 月 2 日,它已向 591 个开源项目报告了 6,157 个漏洞,其中 516 个确认已在上游修复,修复不等于用户装上了补丁。这六千多条里只有 1,333 条先经过外部安全公司复核,剩下 4,824 条直接发给维护者,Anthropic 自己注明其中可能包含误报。
这几组数字之间还有对不上的地方。9 月 8 日,漏洞情报公司 VulnCheck 的帕特里克·加里蒂把 Anthropic 的披露账本和公开面板对了一遍。同一个时点上,账本标记已修复的是 202 条,面板计的是 421 条,另有 245 条被撤回。三条数字各有各的口径,把它们并列就能看出,"修好了"在不同系统里不是同一件事。
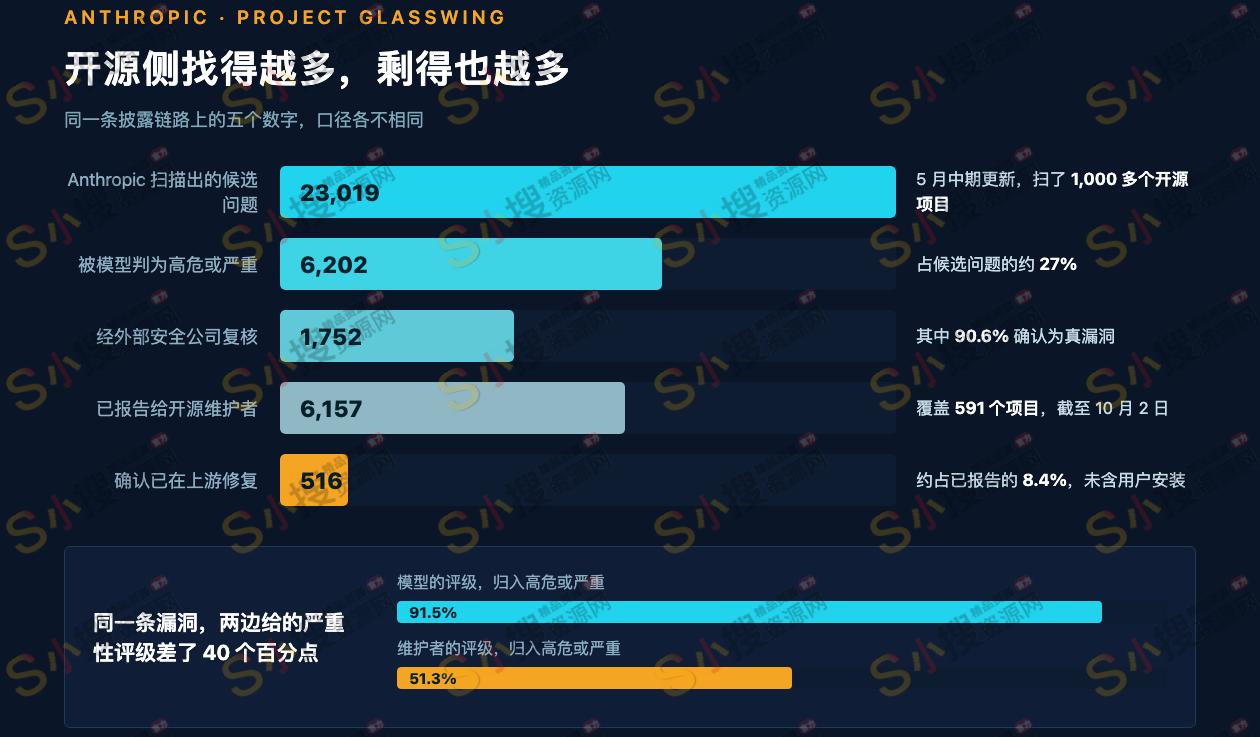
两个阶段的速度差就摆在这些数字里。5 月 Anthropic 披露过一次中期结果,扫了一千多个开源项目,标出 23,019 个候选问题,其中 6,202 个被判为高危或严重。经过复核的 1,752 条里,90.6% 被确认是真漏洞。找这一步又快又准,慢的是后面。
在模型和维护者都给同一条漏洞评过级的地方,分歧也很直白。模型把 91.5% 放进高危或严重,维护者只给了 51.3%。定优先级和改代码都还得靠人,后面还跟着回归测试和上线排期,这些步骤不会因为多了一个会找问题的模型而变快。
HackerOne 今年 5 月公布的自身平台数据能佐证这一点。统计区间是到 2026 年 3 月为止的十二个月,平台收到的提交量涨了约 76%,平均修复时间降了约 80%。同一段时间里,每月真正解决掉的漏洞数反而降了约 46%,已验证未解决的积压涨了二十一倍以上,严重漏洞的解决率从 83% 以上掉到 40% 以下。单子变多,单个处理得更快,总量却越积越多。
我倾向于认为,莫尼汉把这笔支出当成一次性投入,估计偏乐观。他的理由是存量清完,管道就走通了。这个说法在 2000 年前后修日期问题那次成立,那次有个明确的终点。软件漏洞没有终点,旧代码还在,下一代模型会把它重读一遍,可能又读出一批新的。更可能的走向是修补变成长期工种,单价随着自动写补丁的成熟度往下走,活不会消失。
Mythos 本身有多强,现在也不好评死。Mozilla 的 CTO 博比·霍利 4 月说过,Mythos 在 Firefox 150 里找出 271 个缺陷,却没有一类是人类找不到的,也没有哪个是精英人类研究员发现不了的。Mozilla 那边还提到,Firefox 150 修掉的漏洞数是 Firefox 148 的十倍以上,148 那轮用的是更早的 Opus 4.6。Anthropic 当初承诺启动后 90 天内出一份完整报告,5 月 22 日发的是中期更新,完整版到现在没看到。
一千名承包商自己也是个新的风险面。安全公司 Suzu Labs 的雅各布·克雷尔把话说得很直接,一家银行的漏洞清单等于一份标注了哪里防守薄弱的地图。把这份东西交给一千个人,他们不在银行的 HR 管控、终端日志和访问审计链条里,由此带来的风险比漏洞本身持续得更久。银行可以说承包商遵守同样的安全规范,可缺少员工级别的日志,这句话没法验证。
承包商什么时候撤,银行也没给时间表。CNBC 的报道说他们二季度进场、至今仍在,莫尼汉只说这部分支出会随时间下降。
同一场电话会上,莫尼汉也讲了 AI 省钱的一面。银行内部跑着约 130 个 AI 项目,今年带来约 3 亿美元节省,他预计 2027 年能到 7 亿,技术工程团队效率提升约 10%。过去一年全行员工少了约 3400 人,管理层裁掉约 5%,他说不清其中多少能算到 AI 头上。同一周,财政部在 10 月 13 日宣布对美国银行罚款 12.1 亿美元,理由是多年未报送超过 50 亿美元的可疑交易。当天股价盘中一度跌 8%,调整后每股收益 1.08 美元,低于分析师一致预期的 1.11 美元。
他在 CNBC 那场采访里还留了一句别的话。银行要买软件,卖软件的人同时也想卖给银行服务,而找出漏洞的这类工具,将来也会被拿去找别人的漏洞。
来源
CNBC 对莫尼汉的采访与美国银行三季报电话会,Anthropic 关于 Project Glasswing 的公告与 5 月中期更新,Anthropic 公开漏洞披露面板,Mozilla 与 HackerOne 的公开表述,VulnCheck 帕特里克·加里蒂 9 月对披露账本的核对。