一条被动DNS查询捞出6800个Muse分享页,Meta换了链接就说修好了
Muse 是 Meta 的个人智能体,9 月 8 日上线,能替人订餐、下单、填表。它有个分享功能,把一段对话做成一个网页,拿到链接的人可以打开,没有链接按理说打不开。10 月 18 日,网络安全公司 Claroc 在博客上写了这件事的另一面,这些页面不用拿到链接也能找到。
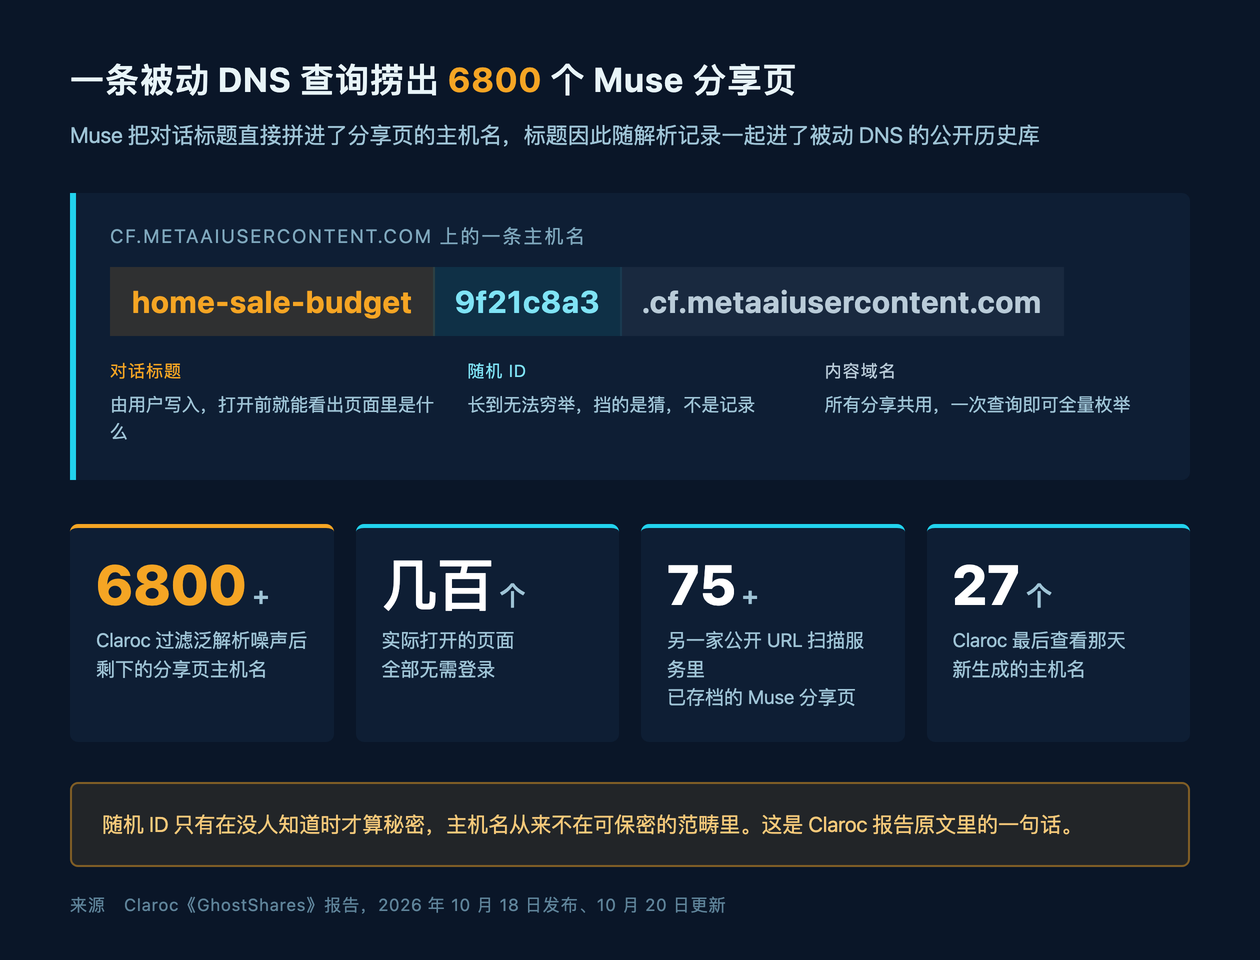
办法简单得出乎意料。Muse 的分享页全部挂在 cf.metaaiusercontent.com 这个内容域名下,每个页面的地址由两段拼成,前一段是对话的标题,后一段是随机 ID。Claroc 拿这个域名去查一个商业被动 DNS 服务,把泛解析带来的扫描噪声过滤掉之后,剩下 6800 多个主机名,每一个对应一个分享页。标题就写在地址里,不用点开就知道里面大概是什么。
被动 DNS 服务做的事,是把大量解析器看到的域名查询记下来,做成可供检索的历史库。有人打开一个 Muse 分享链接,浏览器得先解析这个主机名,解析动作被记录,整个地址连随机 ID 一起进了别人的数据库。Claroc 在报告里把结论写得很直白,一个 ID 只有在没人知道时才算秘密,主机名则人人可查,查一次域名只是上网的常规动作。
随机 ID 足够长,长到没人能猜。问题不出在猜,出在解析记录会被留档。Meta 把猜不出来当成了找不到,而 DNS 这一层把 ID 和标题一起公开了,标题还排在前面。这是我对这次事件的第一个判断,依据就是 Claroc 报告里那段话,随机 ID 挡的是穷举,挡不住解析记录被第三方留档。
他们打开了几百个页面,全程没登录,也没遇到登录墙。大部分页面没什么内容,少部分不是。Claroc 列出的内容有一份卖房预算、一条记着银行欺诈提醒的待办,提醒里带着部分账号,还有一份小企业贷款申请和一份只给 CEO 看的营收审查。另有一份求职者给某家前沿 AI 实验室高管电话做的准备笔记,笔记里写了对方的内部联系人和通话时间。
最后这份 Claroc 单独拎出来讲了一句。笔记里的履历可以从公开来源拼出来,这场会却是私下的。谁在悄悄跟谁谈、什么时候谈,两件加在一起才算真私密。
还有一条渠道。除了被动 DNS,一家公开的 URL 扫描服务里已经存了 75 份以上 Muse 分享页的扫描记录。换到能被普通搜索撞上的地方,同样能翻出来。
时间线是这样。Claroc 在 10 月 7 日与 8 日采集内容,10 月 8 日通过 Meta 的漏洞赏金计划提交问题,附了复现步骤和示例页面。10 月 18 日发布报告,同一天他们在被动 DNS 里看到这个分享层级还在继续冒出新主机名,最后看的那天新增 27 个。10 月 20 日 Ars Technica 就这份研究去问 Meta,Meta 当天答复说暂停功能。10 月 22 日,Muse 的 David Singleton 在 X 上宣布修复完成,分享功能重新打开。
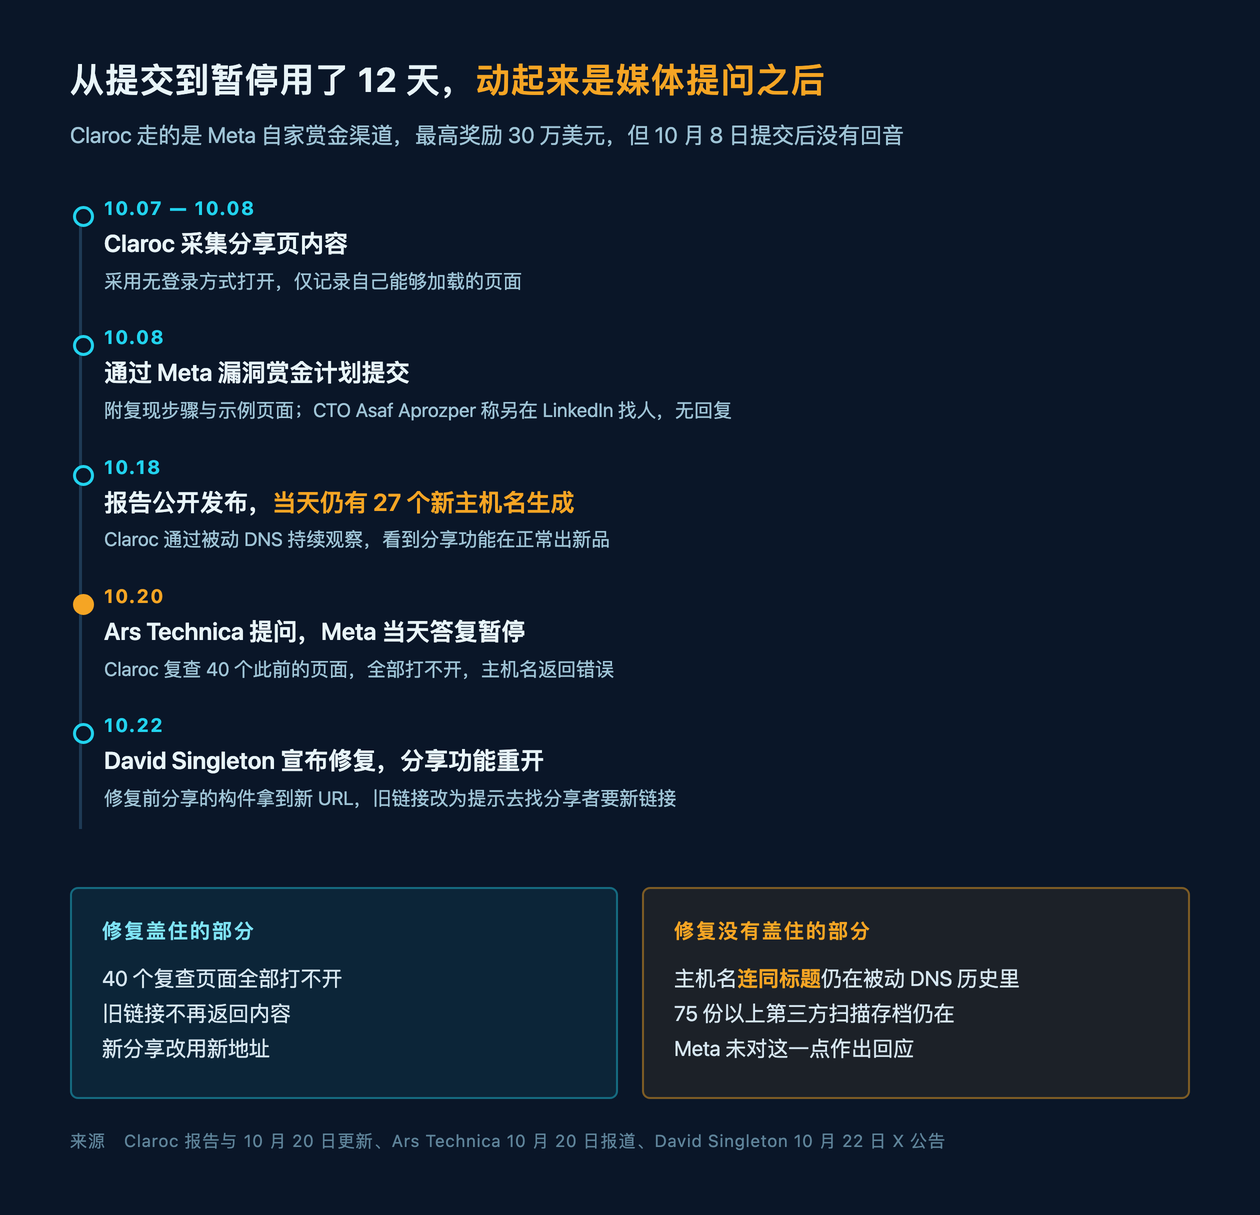
修复的具体内容是换地址。Singleton 说,修复前分享出去的构件已经拿到新的 URL,访问旧链接的人会看到一条提示,让你去找分享者要新链接。他还专门纠正了一点,媒体说的聊天分享有漏洞不准确,问题出在分享构件上。
这个纠正对划清技术范围有用,它没有回答另一件事。Claroc 在 10 月 20 日的更新里写,他们复查了 40 个月初还能无登录打开的分享页,现在一个都打不开,主机名返回错误。紧接着一句是,这些主机名连同标题仍然留在被动 DNS 的历史里。换 URL 挡住了以后有人按旧地址打开页面,挡不住已经进了别人数据库的标题。Meta 改不了第三方 DNS 服务商手里的记录,Claroc 点明了这一点,Meta 至今没有对这句作出回应。
这是我对这次事件的第二个判断。依据在 Claroc 公布的两组结果里,40 个页面打不开说明 Meta 的修复生效了,标题留在 DNS 历史里则是 Meta 修不到的部分。一次修补切断了能访问的路径,把已经传播出去的信息留在原地,这两件事通常不在同一个补丁里。
从 10 月 8 日提交到 10 月 20 日暂停,中间隔了 12 天,动起来是媒体提问之后的事。Claroc 的联合创始人兼 CTO Asaf Aprozper 告诉 Ars Technica,他 10 月 8 日走了赏金渠道,另外还在 LinkedIn 上找过 Meta 的人,没有回音。Meta 给 Muse 的赏金计划写着有效发现最高 30 万美元。赏金上限和有没有人回消息是两回事,前者不保证后者。
暂停功能的第二天,10 月 21 日,扎克伯格在 Meta 三季度财报会上说,超过 1000 万人在美国和加拿大设置了 Muse,还补了一句,人们愿意把邮箱和日历接进来,说明他们信任这套安全设置。TechCrunch 报道了这场电话会。这话在泄密公开后的第三天说出来,时间点有点错位。
Muse 上线两个多月,这已经不是第一回。9 月有用户说 Muse 把他的住址给了 Marketplace 上的买家,Meta 否认 Muse 读取过一位记者的私信,本月《纽约时报》报道扎克伯格认为 Muse 尽管有风险也已经可用。
Claroc 说他们没有证据表明这些页面被人滥用过,也把标识符、标题、数字和链接全部隐去,等 Meta 确认拿到需要的信息后就删掉采集数据。报告自己列了四条限定,一个渠道、一种主机名格式、一个产品、一段短窗口,不能拿来估 Muse 的总暴露面,也说不清每个页面被访问了多久,更不知道有没有别人先找到过。
支撑本文结论的来源有 Claroc 博客 GhostShares 原文与 10 月 20 日更新、Ars Technica 10 月 20 日报道、David Singleton 10 月 22 日在 X 的公告、The Next Web 10 月 23 日报道、TechCrunch 10 月 21 日报道 Meta 三季度财报会。